S@IC
Sistema de Análisis de Inteligencia Cibernética
Plataforma que automatiza la recolección y el análisis de información para investigaciones complejas. Un Palantir hecho en España.
Más datos, menos tiempo para leerlos
Cuatro tendencias que empujan a automatizar el ciclo de investigación.
Uso creciente de inteligencia semántica en fuerzas y cuerpos de seguridad
Crecimiento sostenido de plataformas on-premise por seguridad y control
Aumento de ciberamenazas en entornos críticos
Necesidad de trazabilidad en los procesos de investigación
Fuente: ENISA Threat Landscape 2023.
¿Encaja con lo que necesitas? Te lo enseñamos sobre tu propio caso, sin compromiso.
No una IA. Un enjambre de IAs especializadas
Cada petición se descompone y se enruta a la IA entrenada para ese contexto.
Once observables, una sola conversación
El analista pregunta en lenguaje natural; la plataforma reconoce el tipo de dato y lo enruta a la IA especializada. Puede invocar aplicaciones locales, APIs o agentes con capacidades de visión.
Ampliable: se añaden observables nuevos por módulo, sin rehacer la plataforma.
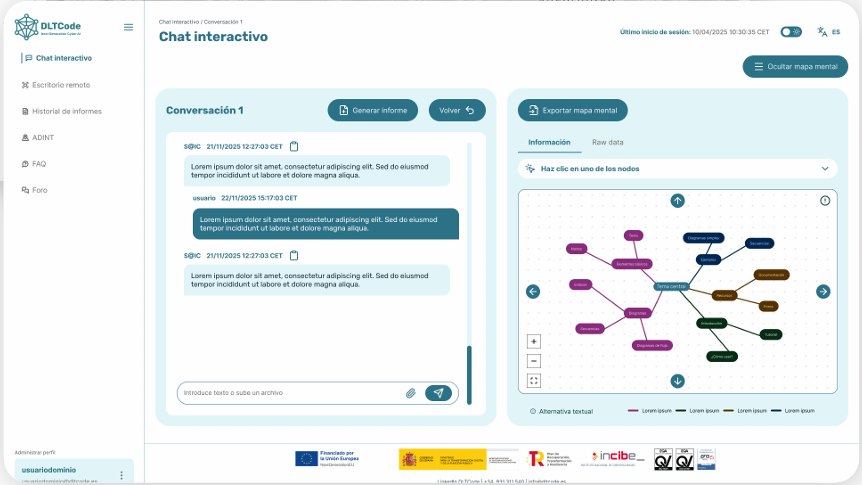
Del indicador suelto al grafo de relaciones
Sin salir de la plataforma y sin pasar el dato por un tercero.
IPs, dominios, URLs, hashes y demás observables.
En fuentes OSINT, dark web y bases de datos propias.
Identificación de entidades y de las relaciones entre ellas.
Grafos, mapas y líneas de tiempo interactivas.
Capacidades clave
- Análisis de IP: recolección automatizada, patrones anómalos y visualización geográfica
- Análisis de dominios: historial WHOIS, reputación y relación con actividad maliciosa
- Análisis de phishing: URLs sospechosas, extracción de indicadores y clasificación
- Evidencias legales: firma electrónica, blockchain y cumplimiento de RGPD y LOPD-GDD
Qué gana el analista
- Ahorro de tiempo en el ciclo de investigación
- Reducción del error humano
- Visualización clara y accionable
- Control total sobre los datos, al estar desplegado en casa
Cuatro capas, todo bajo tu control
Stack de código abierto, desplegable íntegramente en la infraestructura del cliente.
- Next.js y React con SSR
- Escritorio remoto SPICE y noVNC
- Paneles, grafos y timelines
- NestJS sobre Node.js, modular
- Orquestación IA con Dify en VM dedicada
- PostgreSQL para datos estructurados
- OpenSearch para grandes volúmenes no estructurados
- Proxmox con KVM y LXC
- Ubuntu 22.04 LTS
- Nginx como proxy inverso y SSL
- pfSense: firewall, VPN y balanceo
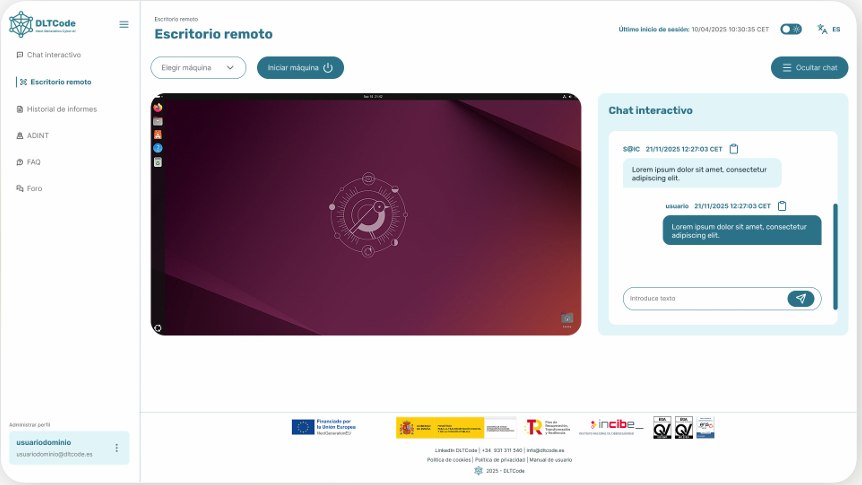
No son promesas. Está ensayado
Ensayo de validación del rendimiento de la etapa 3, bajo norma ISO/IEC 25019:2023 y modelo SQuaRE.
Módulos validados
Casos de uso más frecuentes
Ocho usos que ya están en producción en organismos y equipos de investigación.
Quién la usa
Análisis y respuesta a incidentes
Monitorización de riesgos reputacionales
Apoyo a investigaciones complejas
Soporte a la toma de decisiones
Opciones de despliegue y personalización
Modular y adaptativa: se activa por fases y se ajusta al lenguaje interno de cada organización.
Despliegue on-premise
Instalación íntegra en servidores propios
Diseño modular
Activación por fases según prioridad
Instancias independientes
Por unidades, departamentos o áreas
Integración
Con SIEMs y ERPs existentes
Soporte extendido
Opcional, por niveles de servicio y SLA
Personalización de etiquetas
Adaptación al lenguaje y flujos internos
Transformamos grandes volúmenes de datos en decisiones estratégicas
Hablemos de tu caso y montamos una prueba de concepto sobre él.